


Le mot de passe du logiciel noté sur un post-it collé à l’écran du bureau. Le même mot de passe pour la messagerie, la banque et le site du négoce. Celui qu’on dicte au téléphone à un technicien en pleine tournée d’entretien de piscines, parce qu’il n’arrive plus à se connecter à l’application. Dans beaucoup d’entreprises, ces habitudes sont courantes, parce qu’elles font gagner du temps.
Elles ont pourtant un coût. La CNIL rappelle que de nombreuses attaques réussissent grâce à des mots de passe trop simples, partagés ou réutilisés (CNIL).
Bonne nouvelle : sécuriser les mots de passe de toute une équipe ne demande ni service informatique ni budget. Six règles simples suffisent, à condition que tout le monde les applique.
Les six règles simples
1. Long plutôt que compliqué
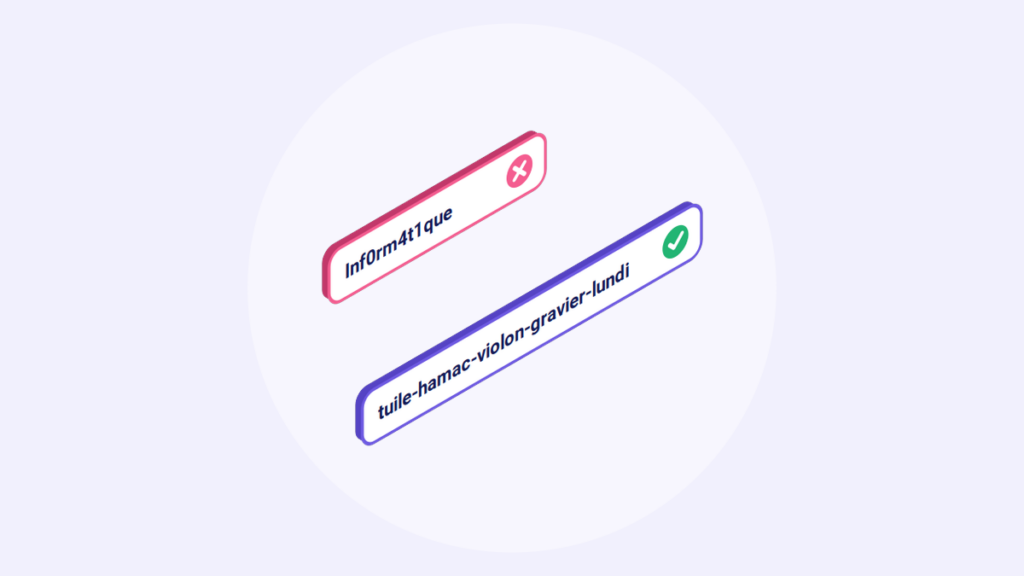
Depuis 2022, la CNIL raisonne en robustesse plutôt qu’en complexité imposée. Pour un compte protégé par un mot de passe seul, elle donne deux exemples équivalents : 12 caractères mêlant majuscules, minuscules, chiffres et caractères spéciaux, ou une phrase de passe d’au moins 7 mots (donneespersonnelles.fr, d’après la délibération CNIL n° 2022-100). La phrase de passe est souvent la plus simple à retenir. Extrabat applique d’ailleurs ce niveau d’exigence : le mot de passe de votre compte doit comporter au moins 12 caractères, avec une minuscule, une majuscule, un chiffre et un caractère spécial (Extrabat).
À éviter : un mot du dictionnaire maquillé. « Inf0rm4t1que » fait 12 caractères, mais reste trop facile à deviner (IT-Connect).
2. Un mot de passe différent pour chaque service
Si le même mot de passe sert partout, une seule fuite suffit à ouvrir tous vos comptes. Messagerie, banque, logiciel de gestion, sites fournisseurs : chacun doit avoir le sien.
3. Un gestionnaire de mots de passe pour tout retenir
Personne ne peut mémoriser vingt mots de passe différents. Un gestionnaire de mots de passe les génère, les stocke de façon chiffrée et les remplit à votre place. Il n’en reste qu’un à retenir : celui du gestionnaire. La CNIL cite par exemple KeePassXC, gratuit (CNIL).
4. Ne jamais noter ni partager un mot de passe
Pas de post-it, pas de fichier Excel, pas d’envoi par SMS ou par e-mail. Si un collègue a besoin d’un accès, il lui faut son propre compte, pas le mot de passe d’un autre.
5. Ne plus changer de mot de passe tous les trois mois
C’est une ancienne règle que la CNIL et l’ANSSI ont abandonnée : un changement forcé pousse à choisir des mots de passe faibles, comme « Coucou1! » puis « Coucou2! » (IT-Connect). Changez-le en revanche immédiatement au moindre doute.
6. Ajouter une seconde vérification sur les comptes sensibles
Même un excellent mot de passe peut être volé. Sur la messagerie, la banque et le logiciel de gestion, la double authentification empêche un pirate de se connecter avec le seul mot de passe.
Créer une phrase de passe facile à retenir
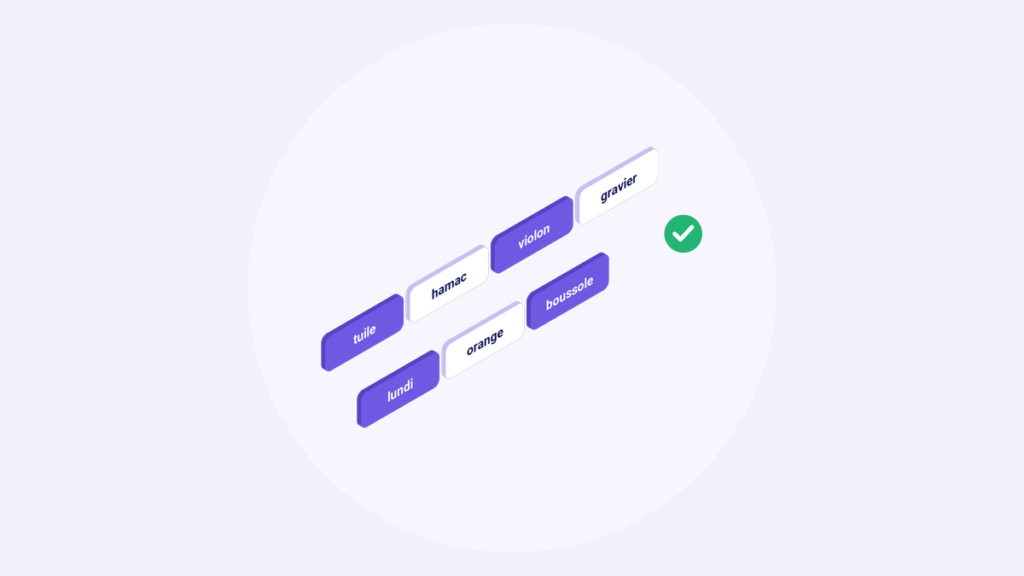
Une phrase de passe est une suite de mots sans lien logique entre eux. Elle est longue, donc robuste, et elle se retient beaucoup mieux qu’une suite de caractères au hasard.
- Choisissez au moins 7 mots qui n’ont rien à voir entre eux, par exemple : « tuile », « hamac », « violon », « gravier », « lundi », « orange », « boussole ».
- Assemblez-les avec un séparateur : tuile-hamac-violon-gravier-lundi-orange-boussole.
- N’utilisez pas de phrase connue, de citation, de nom de votre entreprise, de vos enfants ou de votre ville, ni les mots de votre métier : piscine, chaudière, gazon ou chantier. Ce sont les premières pistes testées.
- Gardez cette phrase pour un seul usage : idéalement, celui de votre gestionnaire de mots de passe, qui créera ensuite tous les autres à votre place.
N’utilisez évidemment pas l’exemple ci-dessus : il est désormais public.
Les situations du quotidien, et le bon réflexe
Les règles sont simples sur le papier. C’est dans les petites situations de tous les jours qu’elles se perdent.
| Situation | Le bon réflexe |
|---|---|
| Un chauffagiste en intervention chez un client a oublié son mot de passe et vous appelle | Ne lui dictez pas le vôtre. Réinitialisez son propre mot de passe : dans Extrabat, c’est l’administrateur du compte qui peut le faire. Sinon, il peut utiliser la fonction « mot de passe oublié » |
| L’ordinateur du bureau ou du dépôt est utilisé par plusieurs personnes | Une session par personne, et pas de mot de passe enregistré dans le navigateur de ce poste |
| Un renfort saisonnier arrive au printemps, comme souvent chez les paysagistes | Créez-lui ses propres accès, y compris son compte utilisateur dans votre logiciel de gestion, limités à ce dont il a besoin, et notez de les supprimer à la fin de son contrat |
| Un salarié quitte l’entreprise | Le jour même, supprimez ses accès et changez les mots de passe qu’il connaissait. C’est beaucoup plus simple quand chacun a son adresse e-mail et ses identifiants à son nom |
| Un e-mail vous demande de « confirmer votre mot de passe » | Ne cliquez pas. Connectez-vous directement au service depuis votre navigateur habituel pour vérifier |
| Vous vous connectez depuis un réseau Wi-Fi public | Évitez d’y saisir vos mots de passe professionnels, ou passez par le partage de connexion de votre téléphone |
Mettre en place une règle commune dans l’équipe
La sécurité d’une entreprise dépend de son mot de passe le plus faible. Il ne suffit donc pas que le dirigeant applique les bonnes pratiques : toute l’équipe doit les partager.
- Écrivez la règle en quelques lignes : les six règles de cet article suffisent. Affichez-la ou remettez-la à chaque nouvel arrivant.
- Prenez dix minutes en réunion d’équipe pour l’expliquer, et pour aider chacun à installer un gestionnaire de mots de passe.
- Donnez l’exemple : si le dirigeant dicte son mot de passe au téléphone, personne ne prendra la règle au sérieux.
- Faites le point une fois par an sur les comptes actifs, et supprimez ceux qui ne servent plus. La CNIL recommande cette revue au moins annuelle (CNIL).
Si un mot de passe a fuité
Un e-mail de connexion inhabituelle, un message envoyé depuis votre boîte que vous n’avez pas écrit, un service qui vous signale une fuite de données : au moindre doute, agissez tout de suite.
- Changez le mot de passe concerné, puis tous ceux qui étaient identiques ou proches.
- Commencez par votre messagerie : c’est elle qui permet de réinitialiser tous vos autres comptes.
- Activez la double authentification là où elle ne l’était pas encore.
- Vérifiez ce qui a pu être modifié : règles de transfert dans la messagerie, coordonnées bancaires dans vos logiciels. Un compte piraté sert souvent à préparer une fraude au virement, comme le changement de RIB.
- Prévenez vos clients et vos fournisseurs si votre messagerie a servi à envoyer des messages en votre nom.
Pour être accompagné, rendez-vous sur Cybermalveillance.gouv.fr, le dispositif national d’assistance aux victimes.
Questions fréquentes
Combien de caractères doit faire un mot de passe professionnel ?
Pour un compte protégé par un mot de passe seul, la CNIL donne l’exemple de 12 caractères mêlant majuscules, minuscules, chiffres et caractères spéciaux, ou d’une phrase de passe d’au moins 7 mots.
Faut-il changer son mot de passe régulièrement ?
Non, plus systématiquement. La CNIL et l’ANSSI ne recommandent plus le changement périodique forcé. Il faut en revanche le changer immédiatement en cas de doute ou de fuite.
Un gestionnaire de mots de passe est-il vraiment sûr ?
Oui, à condition de le protéger par une phrase de passe solide et, si possible, par la double authentification. C’est beaucoup plus sûr que de réutiliser le même mot de passe partout ou de les noter sur papier.
Peut-on partager un mot de passe avec un collègue ?
Non. Chaque personne doit avoir son propre compte. C’est la seule façon de savoir qui a fait quoi, et de couper un accès sans gêner les autres.
Le navigateur peut-il retenir mes mots de passe ?
Sur votre ordinateur personnel et protégé, c’est mieux que rien. Sur un ordinateur partagé par l’équipe, c’est à éviter : toute personne qui l’utilise aurait accès à vos comptes.