


Un mot de passe ne protège plus suffisamment un compte professionnel. En 2025, le piratage de compte est devenu la première menace pour les entreprises et associations qui demandent de l’aide sur Cybermalveillance.gouv.fr : 21 % des demandes d’assistance, en hausse de 52 % en un an (Le Monde Informatique, d’après le rapport d’activité 2025 de Cybermalveillance.gouv.fr).
La bonne nouvelle, c’est qu’une mesure simple bloque une grande partie de ces attaques : la double authentification. Voici ce que c’est, pourquoi elle concerne directement les TPE et PME, et comment la mettre en place sans compliquer le quotidien de vos équipes.
Qu’est-ce que la double authentification ?
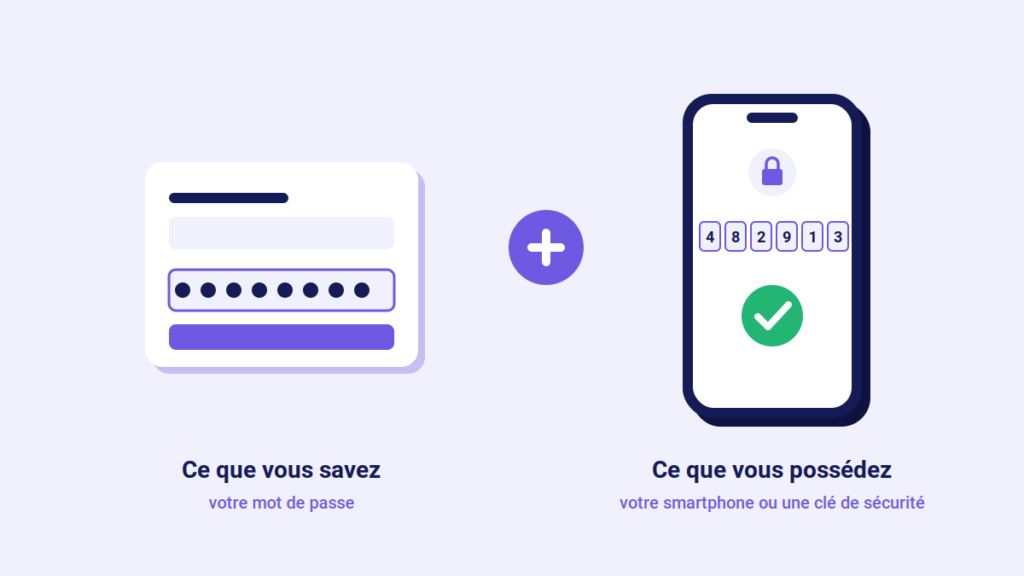
La double authentification ajoute une seconde vérification après le mot de passe. On l’appelle aussi authentification à deux facteurs, 2FA ou MFA (authentification multifacteur).
Le principe repose sur deux éléments de nature différente :
- ce que vous savez : votre mot de passe ;
- ce que vous possédez : votre smartphone, qui affiche un code à usage unique, ou une clé de sécurité.
Pour se connecter à votre place, un pirate devrait donc voler les deux en même temps. Un mot de passe récupéré dans une fuite de données ou par un faux e-mail ne suffit plus.
Vous utilisez probablement déjà ce système sans y penser : c’est celui qui vous demande de valider un paiement en ligne depuis l’application de votre banque.
Pourquoi les TPE et PME sont directement concernées
Les petites entreprises ne sont pas épargnées, au contraire. La CNIL rappelle que les attaquants privilégient souvent les attaques les plus faciles à réaliser, et que les risques concernent toutes les entreprises, quelle que soit leur taille (CNIL, fiche mise à jour le 19 juin 2026).
Or la protection reste peu répandue. Selon le baromètre OpinionWay pour Cybermalveillance.gouv.fr, seules 26 % des entreprises interrogées disposaient d’une solution de double authentification (Clubic).
Les conséquences d’un compte piraté se paient cher pour une petite structure. Les faux ordres de virement représentent 13,5 % des demandes d’assistance des entreprises en 2025, en hausse de 93 % (Groupama, d’après Cybermalveillance.gouv.fr).
C’est pourquoi la CNIL recommande d’activer la double authentification dès que possible, en particulier sur les boîtes e-mail, les comptes administrateurs et les services en ligne. Elle la classe parmi ses recommandations essentielles, qui ne demandent ni budget important ni compétences techniques avancées.
Ce qu’un compte piraté met en jeu dans votre entreprise
Dans une entreprise du bâtiment, de la piscine, du paysage, du chauffage ou de la menuiserie, le logiciel de gestion concentre l’essentiel de l’activité. Un accès frauduleux donne accès à bien plus qu’une boîte de réception :
- le fichier clients : noms, adresses, téléphones, et parfois des informations sur l’accès aux propriétés ou aux chantiers ;
- les devis et les factures : vos prix, vos marges, vos montants en cours, que vos concurrents n’ont pas à connaître ;
- les contrats d’entretien : visites de piscines, entretiens de chaudières ou de jardins, avec leurs échéances et leur historique ;
- le planning des équipes : qui intervient où et quand, donc les moments où un domicile ou un chantier est inoccupé ;
- les coordonnées bancaires de vos clients et de vos fournisseurs, utiles pour monter une fraude au virement crédible.
Ces données appartiennent en partie à vos clients. Une fuite engage donc aussi votre responsabilité vis-à-vis d’eux, au titre du RGPD.
Le risque augmente avec l’organisation habituelle de ces métiers : des techniciens qui se connectent depuis le terrain sur leur smartphone, un ordinateur partagé au bureau ou au dépôt, des renforts saisonniers au printemps et en été. Chaque accès supplémentaire est une porte d’entrée de plus à protéger.
Trois idées reçues qui freinent les entreprises
« Ça va nous faire perdre du temps à chaque connexion. » Pas forcément. De nombreux services permettent de mémoriser un appareil de confiance pendant plusieurs jours. Sur votre ordinateur habituel, la vérification n’est alors plus demandée à chaque fois. Cette option est à éviter sur un ordinateur partagé.
« Il faut du matériel spécifique. » Non. Une application d’authentification gratuite sur un smartphone suffit, comme Google Authenticator ou Microsoft Authenticator. La configuration prend quelques minutes.
« Nous sommes trop petits pour intéresser les pirates. » C’est l’inverse. Les attaques les plus courantes sont automatisées : elles testent en masse des mots de passe volés, sans choisir leur cible. Une petite entreprise mal protégée est simplement une cible plus facile.
Comment la mettre en place dans votre entreprise
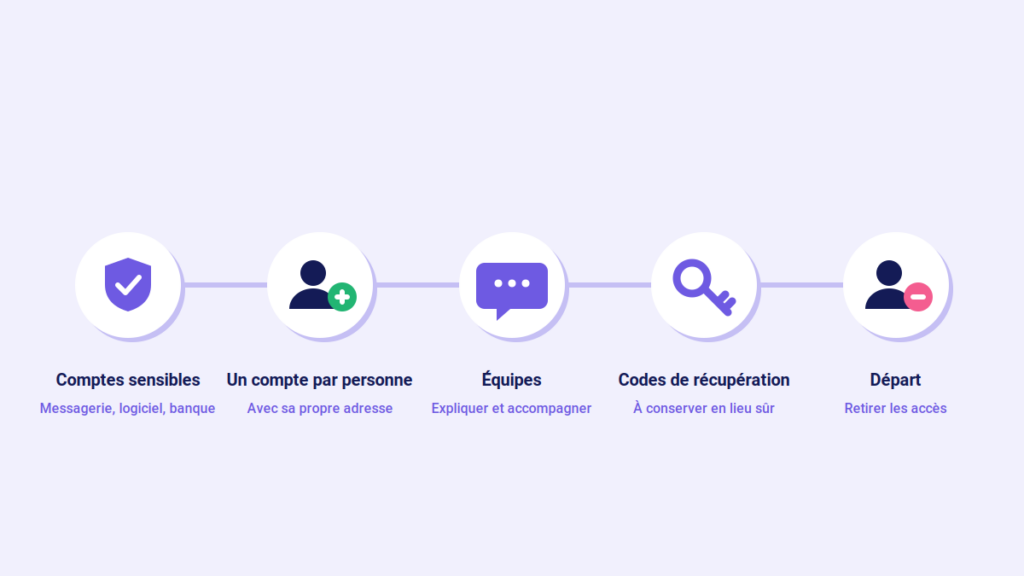
- Commencez par les comptes les plus sensibles : la messagerie, le logiciel de gestion, la banque en ligne et les comptes administrateurs.
- Donnez à chaque utilisateur son propre compte, avec sa propre adresse e-mail. La double authentification est rattachée à une personne : un compte partagé ne peut pas être protégé correctement. La CNIL recommande d’ailleurs de définir un identifiant unique par utilisateur et d’interdire les comptes partagés (CNIL).
- Accompagnez vos équipes : expliquez en deux minutes pourquoi vous le faites, et prévoyez un court temps pour que chacun installe l’application sur son téléphone.
- Conservez les codes de récupération fournis lors de la configuration, dans un endroit sûr. Ils permettent de se reconnecter en cas de perte ou de changement de téléphone.
- Retirez les accès au départ d’un collaborateur, le jour même. La CNIL recommande de supprimer les permissions d’accès dès la fin du contrat (CNIL).
Et dans Extrabat ?
Extrabat met en place la double authentification pour protéger les données de ses utilisateurs : coordonnées des clients, devis, factures, historique des chantiers. Après le mot de passe, chaque utilisateur confirmera son identité avec une application d’authentification sur son smartphone ou avec une clé de sécurité. La configuration prend environ 2 minutes.
Seul point à préparer dès maintenant : une adresse e-mail nominative pour chaque utilisateur, créée et gérée par votre entreprise. Nous expliquons pourquoi dans notre article sur les adresses e-mail professionnelles.
Toutes les étapes sont détaillées dans nos guides :
- Comment activer la double authentification ?
- Comment installer une application d’authentification ?
- Comment vous connecter avec la double authentification ?
Questions fréquentes
Double authentification, 2FA, MFA : quelle différence ? Aucune en pratique. 2FA signifie « authentification à deux facteurs » et MFA « authentification multifacteur ». Les trois termes désignent une vérification supplémentaire après le mot de passe.
La double authentification est-elle obligatoire pour une entreprise ? Aucune loi ne l’impose de façon générale aux TPE-PME. Mais la CNIL la classe parmi les mesures de sécurité essentielles, et de plus en plus d’éditeurs de logiciels la rendent obligatoire pour accéder à leurs services.
Mes salariés peuvent-ils utiliser leur téléphone personnel ? C’est possible : l’application d’authentification s’installe sur n’importe quel smartphone. Si un collaborateur ne souhaite pas l’utiliser, une clé de sécurité USB est une alternative.
Que se passe-t-il si je perds mon téléphone ? Vous vous reconnectez avec le code de récupération fourni lors de la configuration. Sur la plupart des logiciels, l’administrateur du compte peut aussi réinitialiser votre double authentification.